国密加密软件怎么挑?问十家厂商,十家都说自己"全面支持国密"。但真正决定能不能过密评、能不能防住人的,只有四件事:算法是不是真的国密、钥匙在谁手里、加密盖住了多大范围、出了事能不能查到。
下面这场对话,来自一次真实的企业选型沟通。
人物做了化名:老周是采购负责人,小李是 IT 主管,我是被请去把关的外部顾问。全程没有术语堆砌,因为老周听完要去做决策,讲不明白的方案等于没讲。
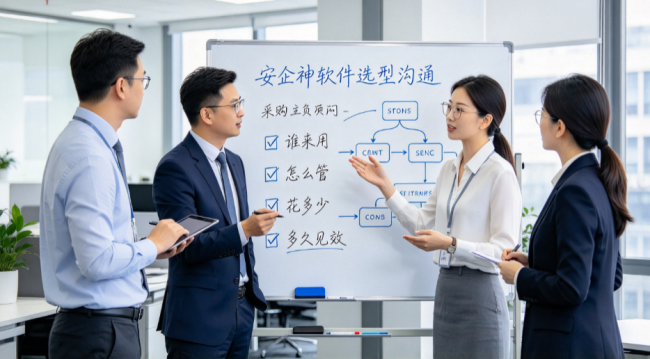
开场:老周先问了三句话
老周: 我不懂密码。我就问三个事——这东西多少钱、能不能过密评、装上以后电脑会不会卡。
顾问: 这三个问题都问在点上,但顺序应该倒过来。先说清楚"什么才算国密",价格才有可比性。否则你比的是一堆标签,不是一个东西。
老周: 那你说,什么叫真国密?
*轮:锁、钥匙、几道门、有没有监控
顾问: 打个比方。加密这件事,等于给文件装锁。所以有四个问题:
*,锁是不是国密的锁——用的是不是 SM4 这类国家密码标准里规定的算法,而不是随便一个算法换个名字。
第二,钥匙在谁手里——这是*关键的。很多产品锁做得很好,钥匙却挂在门把手上:密钥写死在客户端的配置文件里,或者跟文件存在同一台服务器上。别人拿到文件,顺手就把钥匙也拿走了。
第三,装了几道门——只给 Office 文档装锁,图纸、代码、压缩包、从业务系统导出来的表格就敞着;只管新文件,几年的老资料躺在那儿没上锁。真正的核心资料,往往就在这些"忘了装锁的门"里。
第四,有没有监控——谁开的锁、什么时候开的、开了之后给了谁,有没有记录。密评不只看"能不能保护",也看"能不能追溯"。
小李: 我们去年买的那套,密钥就是管理员手工拷给各部门的,一份 Excel 名单传了三年没换。
顾问: 那就是典型的第二类问题。密钥不轮换、不分离,测评时"密钥管理"这一项基本过不去。
小结:判断国密真不真,别看功能清单,看这四句话——用什么算法、钥匙在哪、盖住多少、留没留痕。
第二轮:市面上的五样东西,到底差在哪
老周: 那市面上这些产品,我该怎么分类?我看报价从几千到几十万都有。
顾问: 按形态分五类,用生活里的东西打比方你就明白了。
类型 好比什么 能干的事 干不了的事
单机加密工具 一个带密码的抽屉 手动给单个文件上锁 没人统一管钥匙,员工可以不上锁
办公软件自带密码 笔记本自带的锁扣 给这份文档设个打开密码 只保护这一种格式,密码一传就失效
云盘/协同平台加密 交给物业保管的保险箱 存在平台上的文件是加密的 下载到本地就是明文,算法你说了不算
通用文档加密软件 一整套门锁+钥匙柜 批量加密、集中发钥匙 只管文件,管不了屏幕、打印、U 盘
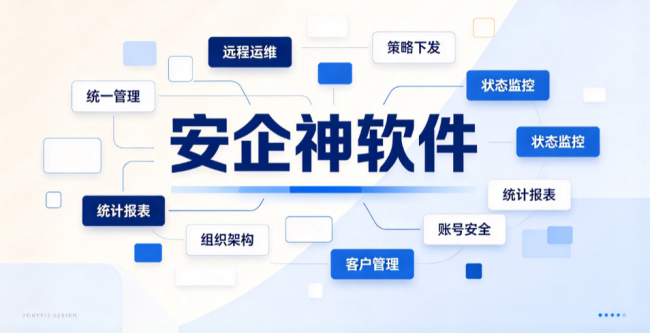
终端一体化平台(如安企神软件) 门锁+钥匙柜+门禁+监控室 加密、外设管控、行为审计、准入一起管 部署比其他几类重一些,需要规划
老周: 那是不是越往下的越好?
顾问: 不是"越好",是"越完整"。你现在要过密评、要管核心图纸,还经常出"文件被人拍走""U 盘拷走"这类事,光有锁不够——锁管不住屏幕和打印。但如果只是给几个人的笔记本加密,买*下面那个是浪费。
小李: 我们大概四百人,研发、财务、采购都要管,还涉及外协厂发图。
顾问: 那就是第四类和第五类的区间。四百人这个规模,光加密一定会漏,因为你的泄露大概率不是"文件被拷走",而是"文件被拍走"或者"发出去收不回来"。
第三轮:别听介绍,让对方现场做四件事
老周: 演示都做得挺漂亮。怎么分辨真假?
顾问: 四个动作,五分钟能试出底细。
*,打开加密后的文件,用十六进制工具看。 里面应该全是密文,看不到"PK""%PDF"这种文件头。还能看到文件头的,说明只是改了扩展名或者套了层壳。
第二,问密钥存在哪、谁能导出、多久换一次。 答"密钥在服务器上,管理员可以导出"的,要往下追问:服务器被拿走怎么办?答不出分层密钥结构的,基本可以排除。
第三,要看商用密码产品认证证书,并且核对证书上的产品名称和版本号跟你要买的是不是同一个。有些厂商拿的是别的产品的证书。
第四,让他们用一台国产系统(麒麟或统信)的电脑,打开一份 Windows 电脑加密的文件。 打不开的,说明这套东西是两个团队分别做的两个产品,加密格式不互通——这种在信创替换时会非常难受。
小李: *后这条太实用了。我们机房现在就是 Windows 和麒麟混着跑。
第四轮:预算有限,钱先花在哪
老周: 道理我懂了。但预算就那么多,五类里我只能挑一个,怎么排?
顾问: 按"补不住会出人命"的优先级排,一共四档。
*档,加密覆盖核心资料。 这一档不能省。它决定的是"文件被带走之后还算不算秘密",其他所有措施都只是降低概率,只有它改变结果。
第二档,密钥集中管理。 没有它,*档等于没做。加密再强,钥匙随文件走,就是纸糊的锁。这一档往往不单独收费,包含在产品里,但选型时要专门问。
第三档,审计。 它不防泄露,但决定"出事之后能不能说清楚"。对要过密评、要做等保的企业,这一档是硬要求;对纯商业企业,它更多是威慑。
第四档,屏幕与外设管控。 这一档*贴近真实泄露场景(拍照、U 盘、打印),但它属于"管理体系"的一部分,通常要和企业已有的终端管理一起做,单独买一个小工具往往管不住。
老周: 所以是"先买锁,再管钥匙,*后装监控"?
顾问: 对。顺序错了会很别扭——先装监控没有锁,看到有人拿走文件却拦不住;先管钥匙没有锁,钥匙管得再好也没东西可锁。
结论:三类企业,三种选法
顾问: *后给你们一个落地的判断,按场景对号。
党政、金融、能源、医疗这类强监管行业——按密评要求倒推。先把系统定级和密评等级定下来,再让对方逐条对应 GB/T 39786-2021 的四个层面(物理环境、网络通信、设备计算、应用数据)给实现说明。这一类不建议自研或改造开源方案,材料关过不去。
制造业、设计类企业——重点看图纸能不能管住。验证三件事:200MB 的 CAD 图纸加密后打开要多久、外协发图能不能用受控外发包、Windows 和国产终端能不能互通。
中小企业——先做*小合规集:核心文档加密、密钥集中管、操作有审计。这三件事做到位,大部分检查都能应付,剩下的等规模上来再加。
老周: 明白了。所以不是买"国密软件",是买一套"钥匙有人管、范围盖得住、出事查得到"的东西。
顾问: 对。国密是及格线,不是卖点。真正的差别在钥匙和范围上。
*后三个问题
自己用 SM4 写个加密工具,算合规吗?
不算。算法合规只是其中一项。密评看的是整条链路:密钥怎么生成、怎么分发、怎么轮换、怎么销毁,谁能访问,产品有没有通过认证。自研工具通常卡在密钥管理和产品资质这两关,而且人员一变动就没人维护。
密评一定要找第三方机构吗?
正式评估要由具备资质的商用密码检测机构做,结果还要按要求备案。企业自己能做的是提前自查——按标准条款先过一遍,把明显缺口补上,正式测评时就不会一次挂太多项。
国密是不是比 AES 更慢、更贵?
算法本身的速度差异在日常办公里感知不到,真正影响体验的是"加密做在哪一层"和"厂商的工程能力"。贵不贵取决于产品形态:单机工具便宜但管不住,一体化平台贵在管控和审计,而不只是那个算法。
数据与依据说明
本文涉及的标准与法规包括:《中华人民共和国密码法》(2020 年 1 月 1 日施行);《商用密码管理条例》(2023 年修订);GB/T 39786-2021《信息安全技术 信息系统密码应用基本要求》,该标准从物理和环境安全、网络和通信安全、设备和计算安全、应用和数据安全四个层面提出密码应用要求;GM/T 系列密码行业标准中关于 SM2、SM3、SM4 算法的定义。密评的实施主体与频次要求,以国家密码管理部门及属地密码管理局*新规定为准。
作者:婵婵
简介:婵婵,网络安全行业撰稿人,长期研究信创终端安全、数据防泄漏、企业合规选型,专注企业终端安全产品测评与行业落地案例分析。
类型:广告
免责声明:以上内容为本网站转自其它媒体,相关信息仅为传递更多信息之目的,不代表本网观点,亦不代表本网站赞同其观点或证实其内容的真实性。
 公众号




 X


